

Windows işletim sistemlerinde yerel kullanıcı ve grupların yönetimi, sistem güvenliği ve cihazların merkezi olarak yönetilebilmesi açısından önemli bir konudur. Özellikle Active Directory ortamlarında, birçok bilgisayarda aynı kullanıcıyı yerel yöneticiler grubuna manuel olarak eklemek zaman alıcı ve yönetimi zor bir işlem haline gelebilir.
Bu işlemi merkezi olarak gerçekleştirmek için Group Policy kullanılabilir. Group Policy üzerinden oluşturulacak bir yapılandırma ile belirli kullanıcı veya grupların, etki alanına dahil olan bilgisayarlardaki yerel Administrators grubuna otomatik olarak eklenmesi sağlanabilir.
Bu işlemi gerçekleştirmek için öncelikle Group Policy Management Console aracını çalıştırmamız gerekmektedir. Ardından yeni bir Group Policy oluşturabilir veya mevcut bir Group Policy’nin Edit seçeneğini kullanarak düzenleme ekranını açabiliriz. Daha sonra aşağıdaki yolu takip ederek ilgili Policy ayarına ulaşabiliriz.
Computer Configuration --> Windows Settings --> Security Settings --> Restricted Groups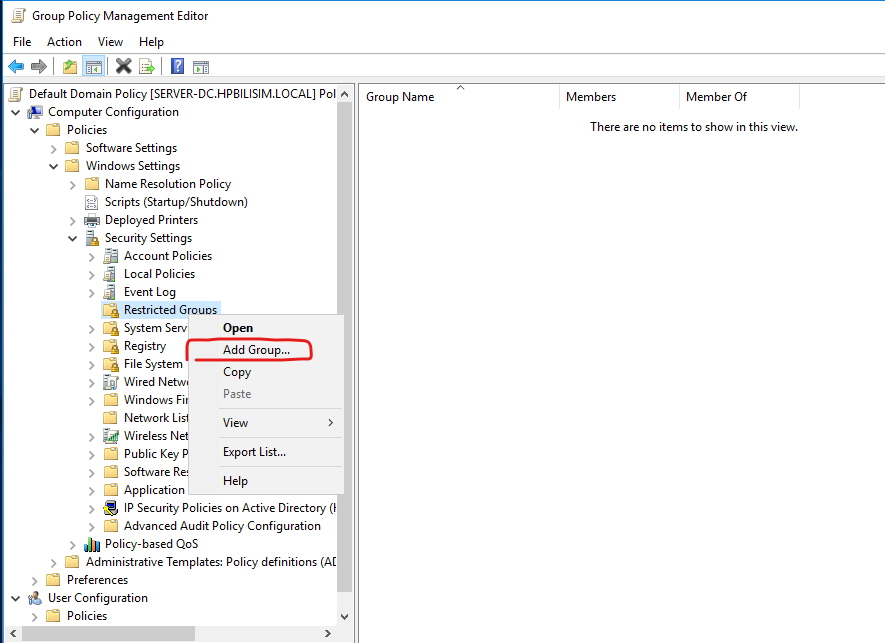
Add Group seçeneğine tıkladıktan sonra karşımıza gelen menüde Group Name alanına “Administrators” yazalım.
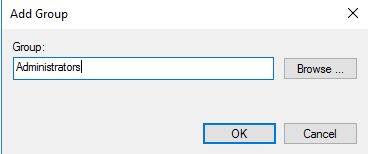
Administrators grubu, Windows işletim sistemindeki SAM (Security Accounts Manager) veritabanında bulunan ve yerel bilgisayar üzerinde en yüksek yetkilere sahip gruplardan biridir. Bu alanda belirteceğimiz kullanıcı veya gruplar, ilgili bilgisayarlarda yerel yönetici yetkisine sahip olacaktır.
Ardından Administrators grubuna ekleyeceğimiz kullanıcı veya grupları belirlememiz gerekiyor.
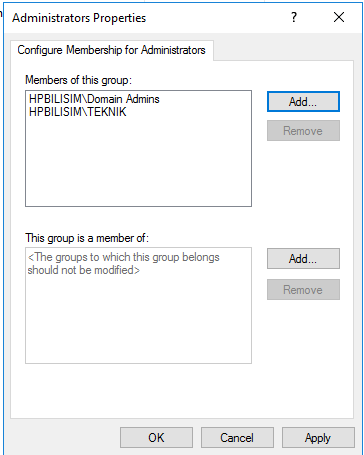
İşlemleri tamamladıktan sonra ilgili Group Policy’yi gerekli OU’ya linkleyerek, Policy’nin bu OU içerisinde bulunan bilgisayarlara uygulanmasını sağlayabiliriz.
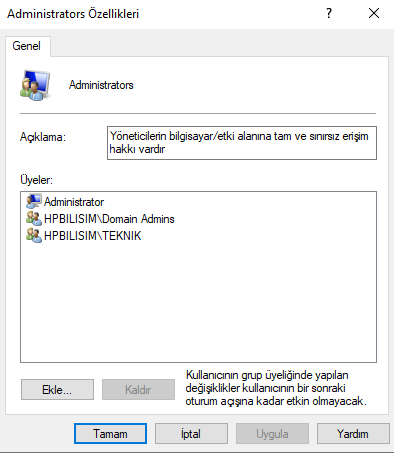
Daha fazla Windows içeriği için takipte kalın….

Leave a Reply